先日、スマートフォンのセキュリティ機能を何気なく確認していた。
すると、こんな表示が出てきた。
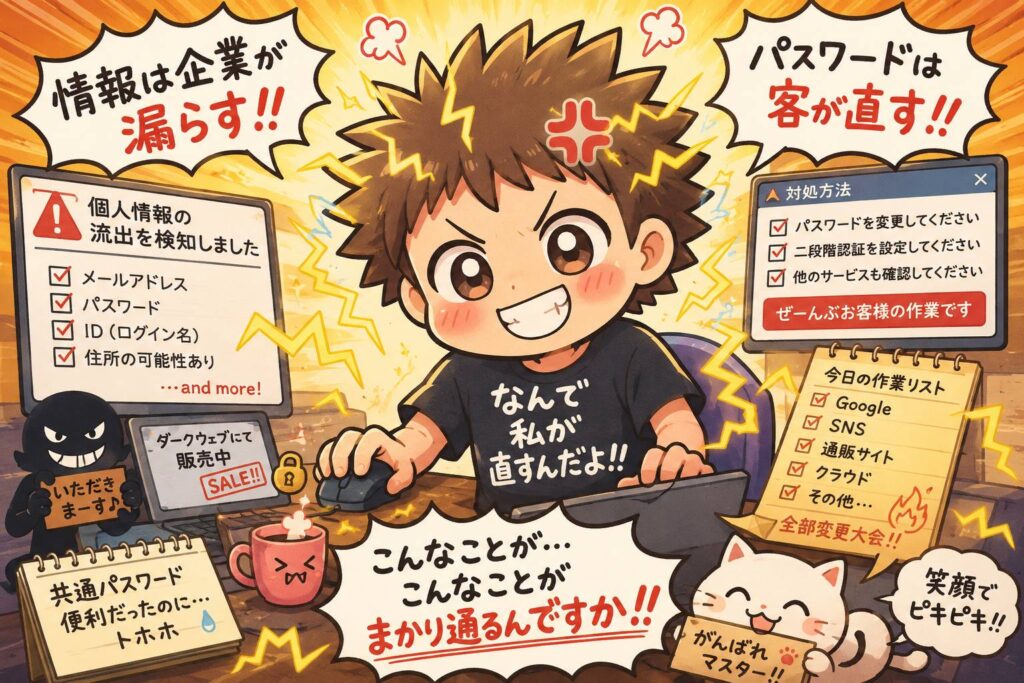
「個人情報の流出を検知しました」
ほう、詳しく見てみる。
メールアドレス。
パスワード。
ID。
場合によっては住所。
しかも、一件ではない。
いっぱいある。
おい。
ちょっと待て。
私の個人情報、漏れすぎではないか
もちろん、インターネットを長く使っていれば、情報漏洩事件に巻き込まれる可能性があることくらいは知っている。
企業のサーバーが不正アクセスを受ける。
サービスに脆弱性が見つかる。
何らかの理由で顧客データが外部へ流出する。
分かる。
いや、分かりたくはないが、仕組みとしては分かる。
しかし今回、実際に自分のメールアドレスを検索してみると、
「流出しています」
「こちらでも流出しています」
「パスワードも流出した可能性があります」
次から次へと出てくる。
待ってくれ。
私の個人情報は何なのだ。
町内会の回覧板か。
なぜそんなに各所を巡回している。
そして、もっと恐ろしい文章を見つけた
流出情報の詳細には、こんな趣旨の対処方法が書かれていた。
第三者による不正利用の可能性があるため、
IDやパスワードの変更を検討してください。
なるほど。
…………。
私が?
ちょっと待て。
情報を漏らしたのは誰だ。
私ではない。
私は普通にサービスへ登録しただけである。
メールアドレスを登録した。
パスワードを設定した。
そして企業を信用して預けた。
それが漏れた。
企業「申し訳ありません。情報が流出しました」
私「大変だ!」
企業「パスワードを変更してください」
私「誰が?」
企業「お客様が」
なぜだ。
情報は企業が漏らす。パスワードは客が直す。
もちろん企業側も何もしていないわけではない。
原因を調査したり、システムを修正したり、再発防止策を講じたりする。
それは分かる。
分かるのだが、
利用者側から見た光景はどうしてもこうなる。
企業が情報を漏らした結果、なぜか私に仕事が発生する。
しかも、パスワードを使い回していたら大変だ。
一つのサービスからメールアドレスとパスワードが漏れる。
すると、その組み合わせを使って別のサービスへログインされる可能性がある。
だから、
Googleを変更。
SNSを変更。
通販サイトを変更。
クラウドサービスを変更。
その他、同じパスワードを使っていたサービスを片っ端から変更。
おかしい。
一社が漏らして、私が十社分働いている。
これは何だ。
新しいタイプの業務委託か。
「同じパスワードを使わないでください」
そしてセキュリティの世界では、こう言われる。
サービスごとに異なるパスワードを設定しましょう。
正しい。
ものすごく正しい。
反論の余地がない。
しかし一言だけ言わせてほしい。
共通パスワード、便利だったんだよ!!
私は悪の秘密結社のサーバー管理者ではない。
普通の人間である。
仕事をして、ご飯を食べて、映像を編集して、家に帰る。
その生活の中で、
「このサイトは英数字12文字」
「こっちは記号必須」
「これは16文字」
「こちらは以前使用したパスワードは禁止」
そんなものを全部覚えていられるか。
だから人類は考えた。
同じパスワードなら覚えられるじゃん。
天才である。
少なくとも人間の記憶という観点から見れば、極めて合理的だった。
ところが悪い人も考えた。
一個漏れたパスワード、他のサイトでも試せばいいじゃん。
こっちも天才だった。
やめてくれ。
結果、人類はパスワードを覚えることを諦めた
そこで登場するのがパスワードマネージャーである。
サービスごとに、Xf8#kP2...
みたいな、人間には到底覚えられない文字列を設定する。
そしてそれを機械に覚えさせる。
さらに二段階認証。
認証アプリ。
生体認証。
そして最近ではパスキー。
ついに人類は、
「安全なパスワードを覚える方法」ではなく、「人間がパスワードを覚えなくていい方法」
へ進み始めた。
なんということだ。
セキュリティが進化した結果、
人間がパスワード管理から戦力外通告を受けている。
でも、これはある意味とても合理的なのかもしれない
考えてみれば、現在のセキュリティは少し思想が変わってきている。
「情報は絶対に漏れない」
ではない。
そんな保証はできない。
どれほど巨大な企業でも攻撃される。
脆弱性が発見されることもある。
人間が操作を間違えることもある。
だから、
「漏れる可能性はある。では、漏れたときにどう被害を最小化するか」
を考える。
一つのパスワードが漏れても、他のサービスでは使えない。
パスワードが知られても、二段階認証で止める。
そもそもパスワードを送らない仕組みにする。
なるほど。
理屈は分かる。
実に合理的だ。
だが、それでも私は言いたい。
そもそも漏らすな
これである。
もちろん、事故を100%防ぐことなどできない。
企業だって好きで情報を漏らしているわけではない。
サイバー攻撃を受けた企業もまた被害者である場合がある。
分かっている。
全部分かっている。
だが、
理屈が分かることと、納得できることは別である。
こちらは企業を信用して情報を預けている。
それが漏洩した結果、
「お客様の安全のため、パスワードを変更してください」
と言われる。
そして私は休日に、
ログインして、
設定画面を探して、
新しいパスワードを考えて、
変更して、
またログインして、
また変更する。
その間、私の頭にはずっと一つの疑問が浮かんでいる。
なぜ私がこんなに忙しいのだ。
個人情報漏洩の「被害」は、不正利用だけではない
今回あらためて思った。
情報漏洩による被害というと、クレジットカードの不正利用やアカウント乗っ取りなどを想像する。
もちろん、それらは重大な被害だ。
しかし、その前段階にも小さな被害がある。
パスワードを変更する。
不審なログイン履歴を確認する。
二段階認証を設定する。
他のサービスでも同じパスワードを使っていなかったか調べる。
怪しいメールが来ていないか警戒する。
つまり、
「自分の情報は大丈夫だろうか」と心配し、確認し、後始末をする時間そのものが奪われている。
企業にとっては「漏洩件数○件」という数字かもしれない。
しかし、その数字の一つ一つの向こう側には、
突然パスワード変更大会を開催させられている人間がいる。
そこを忘れないでほしい。
便利だった世界には、もう戻れない
私は共通パスワードが好きだった。
覚えやすかった。
便利だった。
何も考えなくてよかった。
しかし、その世界にはもう戻れそうにない。
これからはパスワードマネージャーを使い、二段階認証を設定し、可能ならパスキーを使う。
そうするしかない。
理解した。
理解したよ。
だから最後に、一度だけ言わせてほしい。
情報は企業が漏らす。
パスワードは客が直す。
そして客は言われる。
「今後はパスワードを使い回さないようご注意ください」
…………。
こんなことが。
こんなことがまかり通るんですか!!
今日も私は、自分では漏らしていない個人情報を守るために、
自分では漏らしていないパスワードを変更する。
インターネットとは、
なんとも便利な世界である。
ビデオ工房名古屋では、各種イベントのビデオ撮影・記録撮影を行っています。
撮影や映像制作についてご不明な点がございましたら、お気軽にご相談ください。
お電話でのお問い合わせ
Tel:052-265-6765 (Fax:052-265-6737)
営業時間
10:00~18:00 毎週水曜日定休日
メールフォーム
https://video-kobo.com/contactus/
メールフォームの返信は3営業日以内にします。
それ以内に返信がない場合は恐れ入りますが
再度メールフォームから投稿いただくか
お電話でお問い合わせいただけると助かります。
またビデオ工房名古屋公式LINEからもお問い合わせをする事ができます。
※基本はAIが返信を対応しておりますが、詳しいお問い合わせについては後日改めて返信します。
画像などのやりとりも出来ますので状況に合わせてこちらのご利用もご検討くださいませ。